워드프레스 워드프레스 Ddos 공격 방어 플러그인 Disable XML-RPC Pingback 설치하기
페이지 정보

본문


xmlrpc.php 취약점을 이용한 워드프레스 Ddos 공격 방어 플러그인 Disable XML-RPC Pingback 설치하기 입니다.
전세계의 흩어져 있는 해커들이 워드프레스 xmlrpc.php 를 이용한 전세계에 감염되어 있는 경로를 이용해서 Ddos를 공격할 수 있는 핑백모듈을 사용하지 않게 해 주는 플러그인입니다.
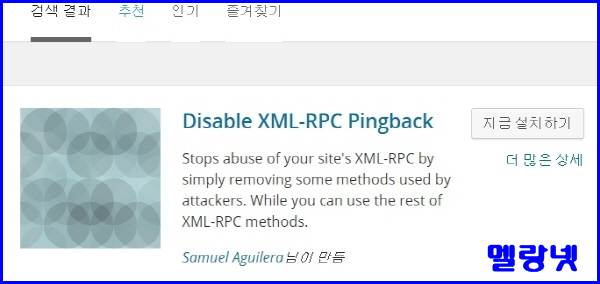
워드프레스 관리자페이지로 들어가서 플러그인 검색에서 'Disable XML-RPC Pingback'을 입력하면 해당 플러그인이 나옵니다.
'지금 설치하기'누르시면 바로 설치가 되고 '활성화'누르시면 됩니다.
그럼 플러그인목록에 아래와 같이 설치되어 활성화된 것을확인 할 수 있답니다.

xmlrpc.php를 통한 자신의 워드프레스 사이트가 DDoS 경유지로 사용되는 것을 막기 위해서는 핑백 기능을 비활성화해야 합니다.
'Disable XML-RPC Pingback'은 핑백 비활성화를 위한 플러그인입니다.
참고로 워드프레스를 이용한 DDOS 공격은 핑백(Pingback : 외부 콘텐츠 링크 시 상대방에게 알림) 기능과 트랙백(Trackback: 외부 사용자가 콘텐츠 링크 시 관리자에게 알림) 기능을 지원하는 XML-RPC 취약점을 이용한다는 점인데요.
2007년에 공개되었는데요.
디폴트 상태는 '활성화'되어 있기 때문에 많은 워드프레스로 구축한 사이트가 DDoS 공격에 경로로 사용될 수 있다고 합니다.
xmlrpc.php 에 의한 DDoS 공격을 수행절차 요약
1단게: 워드프레스 /xmlrpc.php에 의해 처리
2단계: 취약한 '워드프레스'와 '공격대상자'에 대한 요청코드 생성 후 전달
3단계: GET Flooding 형태의 DDoS 공격을 수행.
- 이전글(워드프레스 Twenty Fourteen테마) 웹반응형 미디어쿼리 인덱스 리스트 열기 - 스타일시트 (style.css) 14.09.17
- 다음글KBoard 게시판 4.6버전 댓글 3.8버전 업그레이드 작업 14.09.17
댓글목록
등록된 댓글이 없습니다.